Kubernetes وDevOps في Cursor: الدليل النهائي
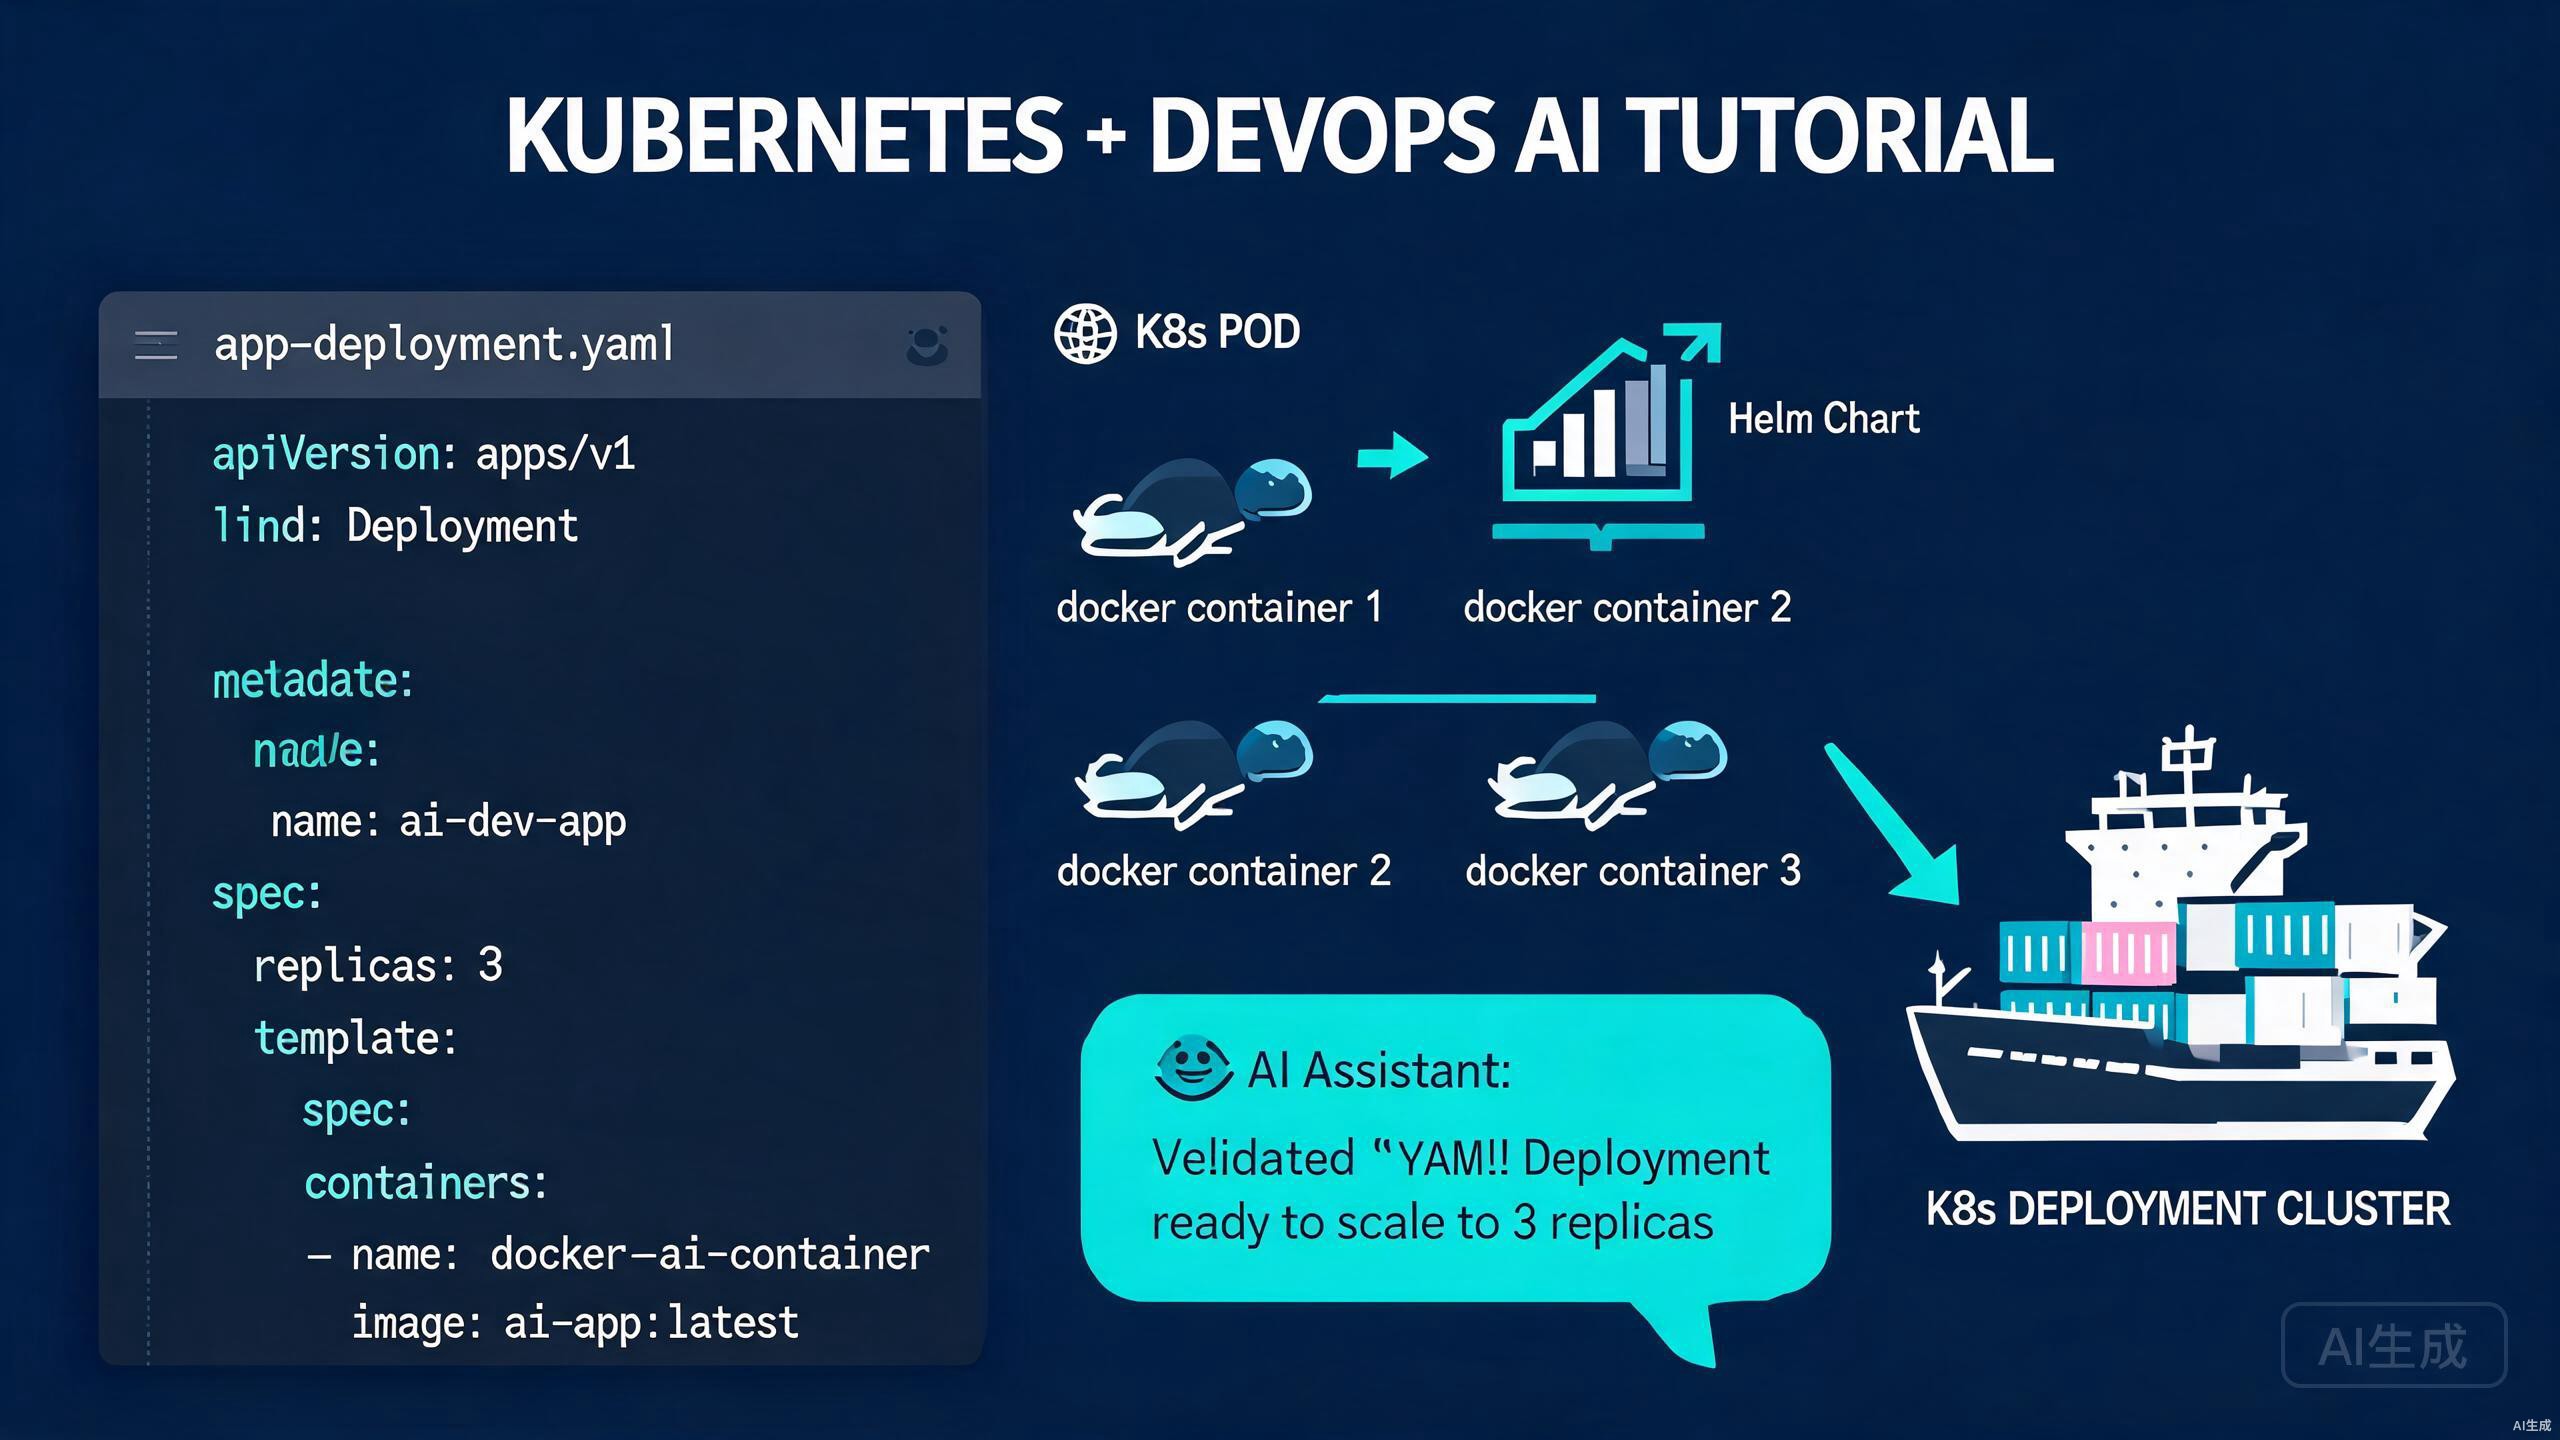
Kubernetes هو حجر الزاوية للبنية التحتية السحابية الأصلية الحديثة. تتطلب إدارة ملفات YAML وHelm Charts ونشر الحاويات الدقة والتكرار. يحول Cursor هذه التجربة من خلال تحرير YAML المدرك للمخطط وإنشاء ملفات البيان بالذكاء الاصطناعي وتكامل kubectl وتصحيح الأخطاء الذكي لسير عمل DevOps الخاص بك.
إعداد بيئة DevOps الخاصة بك في Cursor
البيئة المكونة بشكل جيد ضرورية لإدارة موارد Kubernetes بكفاءة. يوفر Cursor الأدوات التي تحتاجها لـ YAML وبرمجة الصدفة وأدوات الحاويات.
تثبيت الأدوات المطلوبة
تأكد من تثبيت الأدوات التالية وإمكانية الوصول إليها من طرفية Cursor:
kubectl version --client
helm version
docker --version
إذا كانت أي أداة مفقودة، قم بتثبيتها عبر مدير الحزم أو المثبتات الرسمية. قم بتكوين kubectl للاتصال بالكتلة:
kubectl config current-context
kubectl get nodes
استخدم ملفات kubeconfig متعددة للبيئات المختلفة (التطوير، التجريب، الإنتاج). عيّن متغير البيئة KUBECONFIG في طرفية Cursor للتبديل بين السياقات بسرعة.
تثبيت ملحقات DevOps
عزز Cursor بهذه الملحقات:
- YAML: التحقق من المخطط والتنسيق والإكمال التلقائي لملفات Kubernetes
- Kubernetes: عرض موارد الكتلة وبث السجلات وإعادة توجيه المنافذ من الشريط الجانبي
- Docker: إدارة الصور والحاويات والسجلات
- Helm: IntelliSense لقوالب Helm وملفات القيم
يتطلب ملحق Kubernetes ملف kubeconfig صالحاً. إذا رأيت أخطاء اتصال، تحقق من السياق وإمكانية الوصول إلى الكتلة من الطرفية قبل استكشاف أخطاء الملحق.
تكوين Cursor لـ YAML والصدفة
أضف هذه الإعدادات لتحرير DevOps الأمثل:
{
  "yaml.schemas": {
    "kubernetes": "*.yaml"
  },
  "yaml.format.enable": true,
  "editor.tabSize": 2,
  "editor.insertSpaces": true,
  "files.associations": {
    "*.tpl": "helm"
  },
  "terminal.integrated.defaultProfile.windows": "PowerShell"
}
تمكن هذه الإعدادات التحقق من مخطط Kubernetes والمسافة البادئة المتسقة وتمييز الصيغة الصحيح لقوالب Helm.
تحرير YAML والتحقق منه
Kubernetes يتحدث YAML، وCursor يتحدثه بطلاقة. التحقق من المخطط والإكمال الذكي وإنشاء الذكاء الاصطناعي يقللون الأخطاء ويسرعون إنشاء ملفات البيان.
إكمال YAML المدرك للمخطط
عند البدء في كتابة مورد Kubernetes، يقترح Cursor حقولاً صالحة بناءً على مخطط OpenAPI الرسمي:
apiVersion: apps/v1
kind: Deployment
metadata:
  name: web-application
  labels:
    app: web
spec:
  replicas: 3
  selector:
    matchLabels:
      app: web
  template:
    metadata:
      labels:
        app: web
    spec:
      containers:
        - name: nginx
          image: nginx:1.25-alpine
          ports:
            - containerPort: 80
          resources:
            requests:
              memory: "128Mi"
              cpu: "100m"
            limits:
              memory: "256Mi"
              cpu: "200m"
مرر المؤشر فوق أي حقل لرؤية وثائق Kubernetes API مضمنة. هذا يوفر زيارات مستمرة للتوثيق الرسمي.
التحقق من ملفات البيان قبل النشر
التقط الأخطاء قبل وصولها إلى الكتلة. استخدم طرفية Cursor للتحقق من ملفات البيان:
kubectl apply --dry-run=client -f deployment.yaml
kubectl apply --dry-run=server -f deployment.yaml
تتحقق علامة --dry-run=server مقابل خادم API الفعلي للكتلة، وتلتقط مشكلات مساحة الاسم أو الحصة التي يفوتها التحقق من جانب العميل.
لا يتحقق التشغيل التجريبي من خطافات الويب أو متحكمات القبول التي قد ترفض ملفات البيان أثناء النشر الفعلي. اختبر دائماً في بيئة غير إنتاجية أولاً.
ملفات YAML متعددة الموارد
نظم الموارد ذات الصلة في ملف واحد مع فواصل المستندات:
---
apiVersion: v1
kind: Namespace
metadata:
  name: production
---
apiVersion: apps/v1
kind: Deployment
metadata:
  namespace: production
  name: api-server
# ...
---
apiVersion: v1
kind: Service
metadata:
  namespace: production
  name: api-service
# ...
يتحقق ملحق YAML في Cursor من كل مستند بشكل مستقل، ويعرض الأخطاء للقسم ذي الصلة فقط.
إنشاء ملفات البيان بالذكاء الاصطناعي
كتابة ملفات Kubernetes من الصفر مملة. ينشئ الذكاء الاصطناعي في Cursor موارد كاملة ومتحققاً منها من أوصاف اللغة الطبيعية.
إنشاء النشرات والخدمات
صف تطبيقك ودع Cursor ينشئ ملفات البيان:
أنشئ نشراً لتطبيق Node.js بنسختين،
وعرضه على المنفذ 3000، وأضف خدمة LoadBalancer.
قم بتضمين حدود الموارد ومسبار حيوية على /health.
ينتج Cursor:
apiVersion: apps/v1
kind: Deployment
metadata:
  name: nodejs-app
spec:
  replicas: 2
  selector:
    matchLabels:
      app: nodejs-app
  template:
    metadata:
      labels:
        app: nodejs-app
    spec:
      containers:
        - name: app
          image: nodejs-app:latest
          ports:
            - containerPort: 3000
          resources:
            limits:
              memory: "512Mi"
              cpu: "500m"
            requests:
              memory: "256Mi"
              cpu: "250m"
          livenessProbe:
            httpGet:
              path: /health
              port: 3000
            initialDelaySeconds: 10
            periodSeconds: 5
---
apiVersion: v1
kind: Service
metadata:
  name: nodejs-service
spec:
  type: LoadBalancer
  selector:
    app: nodejs-app
  ports:
    - protocol: TCP
      port: 80
      targetPort: 3000
إنشاء ConfigMaps وSecrets
إدارة التكوين والبيانات الحساسة:
apiVersion: v1
kind: ConfigMap
metadata:
  name: app-config
data:
  database_url: "postgres://db:5432/myapp"
  log_level: "info"
  max_connections: "100"
---
apiVersion: v1
kind: Secret
metadata:
  name: db-credentials
type: Opaque
stringData:
  username: admin
  password: supersecretpassword
لا تقم أبداً بإيداع الأسرار بنص عادي في التحكم بالإصدار. استخدم sealed-secrets أو external-secrets أو أداة إدارة الأسرار. يمكن لـ Cursor إنشاء ملفات SealedSecret عندما تصف سير عمل التشفير الخاص بك.
سياسات الشبكة وRBAC
للكتل المحصنة أمنياً، ينشئ Cursor سياسات الشبكة وقواعد RBAC:
apiVersion: networking.k8s.io/v1
kind: NetworkPolicy
metadata:
  name: api-isolation
  namespace: production
spec:
  podSelector:
    matchLabels:
      app: api-server
  policyTypes:
    - Ingress
    - Egress
  ingress:
    - from:
        - namespaceSelector:
            matchLabels:
              name: frontend
      ports:
        - protocol: TCP
          port: 8080
  egress:
    - to:
        - podSelector:
            matchLabels:
              app: database
      ports:
        - protocol: TCP
          port: 5432
تطوير Helm Charts
Helm هو مدير الحزم لـ Kubernetes. دعم القوالب ومساعدة الذكاء الاصطناعي في Cursor يجعلان إنشاء وصيانة المخططات فعالة.
هيكل المخطط والقوالب
يتبع مخطط Helm هذا الهيكل:
mychart/
  Chart.yaml
  values.yaml
  templates/
    _helpers.tpl
    deployment.yaml
    service.yaml
    ingress.yaml
  charts/
يوفر Cursor IntelliSense لوظائف قوالب Helm ومراجع القيم. عند كتابة {{ .Values. }}، يقترح Cursor المفاتيح المتاحة من values.yaml.
قوالب Helm المولدة بالذكاء الاصطناعي
اطلب من Cursor تحويل ملف بيان ثابت إلى قالب Helm قابل لإعادة الاستخدام:
حول هذا النشر إلى قالب Helm يقبل
عدد النسخ وعلامة الصورة وحدود الموارد من values.yaml
ينشئ Cursor:
{{- define "mychart.deployment" -}}
apiVersion: apps/v1
kind: Deployment
metadata:
  name: {{ include "mychart.fullname" . }}
  labels:
    {{- include "mychart.labels" . | nindent 4 }}
spec:
  replicas: {{ .Values.replicaCount }}
  selector:
    matchLabels:
      {{- include "mychart.selectorLabels" . | nindent 6 }}
  template:
    metadata:
      labels:
        {{- include "mychart.selectorLabels" . | nindent 8 }}
    spec:
      containers:
        - name: {{ .Chart.Name }}
          image: "{{ .Values.image.repository }}:{{ .Values.image.tag | default .Chart.AppVersion }}"
          resources:
            {{- toYaml .Values.resources | nindent 12 }}
{{- end }}
إدارة ملفات القيم
حافظ على ملفات قيم نظيفة مع الإعدادات الافتراضية والتوثيق:
# Default values for mychart
replicaCount: 1

image:
  repository: nginx
  pullPolicy: IfNotPresent
  tag: ""

resources:
  limits:
    cpu: 100m
    memory: 128Mi
  requests:
    cpu: 100m
    memory: 128Mi

autoscaling:
  enabled: false
  minReplicas: 1
  maxReplicas: 100
  targetCPUUtilizationPercentage: 80
ضع دائماً قيماً نصية بين علامات اقتباس إذا كان من الممكن تفسيرها كأرقام أو قيم منطقية. yes وno أو 1.10 بدون علامات اقتباس يمكن أن تسبب تحويل نوع غير متوقع في قوالب Helm.
تكامل kubectl وعمليات الكتلة
طرفية Cursor هي بوابتك إلى الكتلة. قم بتشغيل أوامر kubectl وعرض السجلات وإدارة الموارد دون مغادرة المحرر.
سير عمل kubectl الأساسي
انشر ملفات البيان مباشرة من الطرفية:
kubectl apply -f k8s/
kubectl rollout status deployment/web-application
kubectl get pods -l app=web -w
بث السجلات لتصحيح الأخطاء:
kubectl logs -f deployment/web-application --all-containers=true
kubectl logs -f pod/web-app-7d9f4b8c5-x2z9a -c nginx
استخدم kubectl get events --sort-by='.lastTimestamp' -w لمراقبة أحداث الكتلة في الوقت الفعلي. غالباً ما يكشف هذا عن مشكلات الجدولة أو سحب الصور أو حدود الموارد بشكل أسرع من سجلات البودات.
إعادة توجيه المنافذ وتصحيح الأخطاء
الوصول إلى خدمات الكتلة محلياً للتطوير:
kubectl port-forward svc/database 5432:5432
kubectl port-forward pod/debug-pod 8080:8080
لتصحيح الأخطاء التفاعلي، قم بتشغيل بود مؤقت مع أدوات تصحيح:
kubectl run debug --rm -it --image=nicolaka/netshoot -- /bin/bash
إدارة السياق ومساحة الاسم
بدل السياقات وعيّن مساحات الأسماء الافتراضية لتجنب التغييرات العرضية:
kubectl config use-context staging
kubectl config set-context --current --namespace=production
في Cursor، أضف هذه كأسماء مستعارة للصدفة أو سكريبتات لتبديل السياق بأمر واحد.
سير عمل DevOps المتقدم
بعيداً عن تحرير ملفات البيان الأساسية، يدعم Cursor البنية التحتية ككود وخطوط أنابيب CI/CD وسير عمل GitOps.
Terraform والبنية التحتية ككود
إذا كنت توفر كتلاً باستخدام Terraform، يوفر ملحق HCL في Cursor تمييز الصيغة والتحقق. استخدم دردشة الذكاء الاصطناعي لإنشاء وحدات Terraform:
resource "kubernetes_deployment" "app" {
  metadata {
    name = "web-application"
    labels = {
      app = "web"
    }
  }

  spec {
    replicas = 3

    selector {
      match_labels = {
        app = "web"
      }
    }

    template {
      metadata {
        labels = {
          app = "web"
        }
      }

      spec {
        container {
          image = "nginx:1.25"
          name  = "nginx"

          port {
            container_port = 80
          }
        }
      }
    }
  }
}
إنشاء خط أنابيب CI/CD
ينشئ Cursor تكوينات CI/CD للمنصات الشائعة. قد يبدو سير عمل GitHub Actions لنشر Kubernetes هكذا:
name: Deploy to Kubernetes

on:
  push:
    branches: [main]

jobs:
  deploy:
    runs-on: ubuntu-latest
    steps:
      - uses: actions/checkout@v4

      - name: Set up kubectl
        uses: azure/setup-kubectl@v3

      - name: Configure kubeconfig
        run: echo "${{ secrets.KUBECONFIG }}" | base64 -d > kubeconfig

      - name: Deploy manifests
        run: |
          export KUBECONFIG=kubeconfig
          kubectl apply -f k8s/
          kubectl rollout status deployment/web-app
لا تقم أبداً بإيداع ملفات kubeconfig الخام في التحكم بالإصدار. استخدم إدارة الأسرار والرموز قصيرة العمر لمصادقة CI/CD.
GitOps مع Argo CD
بالنسبة لسير عمل GitOps، يساعدك Cursor في كتابة ملفات تطبيق Argo CD:
apiVersion: argoproj.io/v1alpha1
kind: Application
metadata:
  name: production-app
  namespace: argocd
spec:
  project: default
  source:
    repoURL: https://github.com/myorg/gitops-repo.git
    targetRevision: HEAD
    path: overlays/production
  destination:
    server: https://kubernetes.default.svc
    namespace: production
  syncPolicy:
    automated:
      prune: true
      selfHeal: true
    syncOptions:
      - CreateNamespace=true
الخاتمة
Cursor أداة قوية لممارسي Kubernetes وDevOps. من خلال الجمع بين تحرير YAML الذكي وإنشاء ملفات البيان بالذكاء الاصطناعي ودعم قوالب Helm والتكامل السلس مع kubectl، يقلل Cursor العبء المعرفي لإدارة البنية التحتية السحابية الأصلية. تحقق مبكراً باستخدام التشغيل التجريبي، وأنشئ إعدادات افتراضية آمنة بالذكاء الاصطناعي، وقم دائماً بإدارة إصدارات ملفات البيان الخاصة بك. سواء كنت تنشر تطبيق ويب بسيطاً أو تدير منصة GitOps متعددة الكتل، فإن Cursor يسرع رحلتك من الكود إلى الإنتاج.