Kubernetes e DevOps no Cursor: O Guia Definitivo
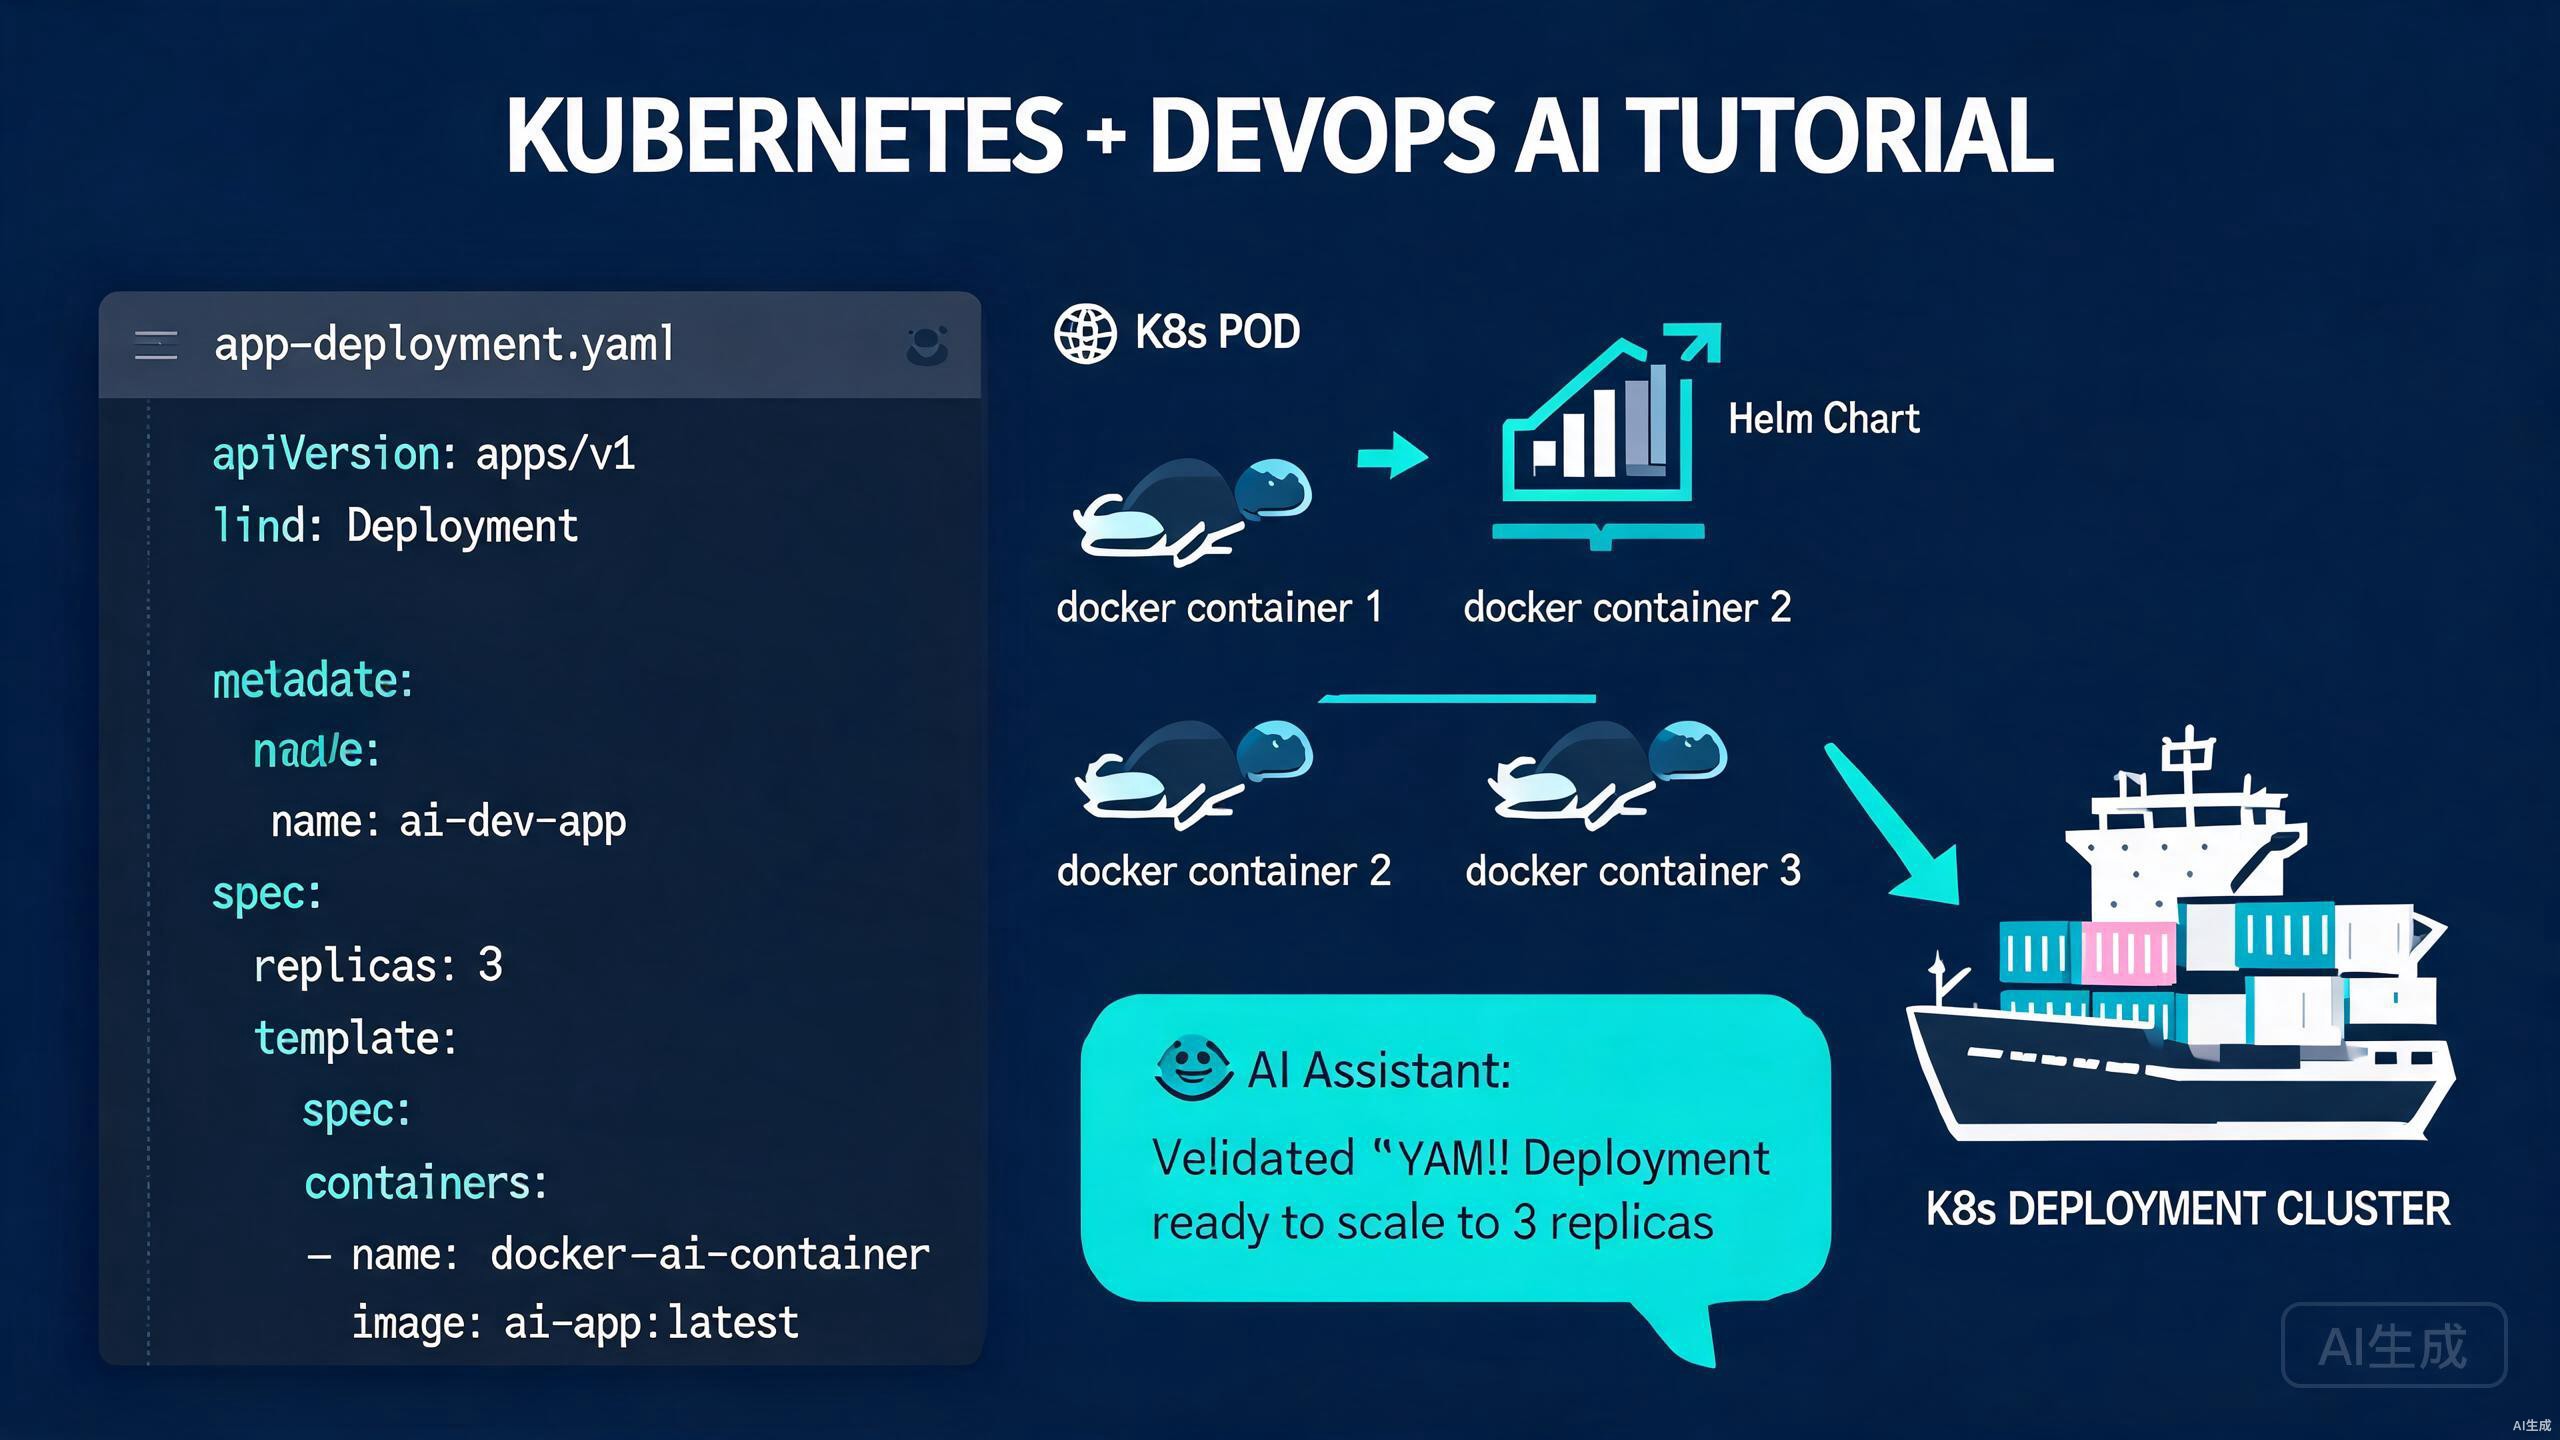
O Kubernetes é a pedra angular da infraestrutura nativa da nuvem moderna. Gerenciar manifests YAML, Helm Charts e implantações de containers exige precisão e repetição. O Cursor transforma essa experiência com edição YAML consciente de esquema, geração de manifests com IA, integração com kubectl e depuração inteligente para seus fluxos de trabalho DevOps.
Configurando Seu Ambiente DevOps no Cursor
Um ambiente bem configurado é essencial para gerenciar recursos Kubernetes de forma eficiente. O Cursor fornece as ferramentas necessárias para YAML, scripts shell e ferramentas de container.
Instalando Ferramentas Necessárias
Garanta que as seguintes ferramentas estejam instaladas e acessíveis pelo terminal do Cursor:
kubectl version --client
helm version
docker --version
Se alguma ferramenta estiver ausente, instale-a através do seu gerenciador de pacotes ou instaladores oficiais. Configure o kubectl para conectar ao seu cluster:
kubectl config current-context
kubectl get nodes
Use múltiplos arquivos kubeconfig para diferentes ambientes (dev, staging, produção). Defina a variável de ambiente KUBECONFIG no terminal do Cursor para alternar contextos rapidamente.
Instalando Extensões para DevOps
Aprimore o Cursor com estas extensões:
- YAML: Validação de esquema, formatação e autocompletar para manifests Kubernetes
- Kubernetes: Visualizar recursos do cluster, transmitir logs e encaminhar portas da barra lateral
- Docker: Gerenciar imagens, containers e registries
- Helm: IntelliSense para templates Helm e arquivos values
A extensão Kubernetes requer um kubeconfig válido. Se você encontrar erros de conexão, verifique seu contexto e a acessibilidade do cluster pelo terminal antes de solucionar problemas da extensão.
Configurando o Cursor para YAML e Shell
Adicione estas configurações para edição DevOps ideal:
{
  "yaml.schemas": {
    "kubernetes": "*.yaml"
  },
  "yaml.format.enable": true,
  "editor.tabSize": 2,
  "editor.insertSpaces": true,
  "files.associations": {
    "*.tpl": "helm"
  },
  "terminal.integrated.defaultProfile.windows": "PowerShell"
}
Essas configurações habilitam a validação de esquema Kubernetes, indentação consistente e destaque de sintaxe correto para templates Helm.
Edição e Validação YAML
O Kubernetes fala YAML, e o Cursor fala fluentemente. Validação de esquema, conclusão inteligente e geração de IA reduzem erros e aceleram a criação de manifests.
Conclusão YAML Consciente de Esquema
Ao começar a digitar um recurso Kubernetes, o Cursor sugere campos válidos com base no esquema OpenAPI oficial:
apiVersion: apps/v1
kind: Deployment
metadata:
  name: web-application
  labels:
    app: web
spec:
  replicas: 3
  selector:
    matchLabels:
      app: web
  template:
    metadata:
      labels:
        app: web
    spec:
      containers:
        - name: nginx
          image: nginx:1.25-alpine
          ports:
            - containerPort: 80
          resources:
            requests:
              memory: "128Mi"
              cpu: "100m"
            limits:
              memory: "256Mi"
              cpu: "200m"
Passe o mouse sobre qualquer campo para ver a documentação da API Kubernetes inline. Isso economiza visitas constantes à documentação oficial.
Validando Manifests Antes da Implantação
Capture erros antes que cheguem ao cluster. Use o terminal do Cursor para validar manifests:
kubectl apply --dry-run=client -f deployment.yaml
kubectl apply --dry-run=server -f deployment.yaml
A flag --dry-run=server valida contra o servidor de API real do cluster, capturando problemas de namespace ou cota que a validação do lado do cliente perde.
O dry-run não valida webhooks ou controladores de admissão que podem rejeitar manifests durante a implantação real. Sempre teste primeiro em um ambiente não produtivo.
Arquivos YAML Multi-Recurso
Organize recursos relacionados em um único arquivo com separadores de documento:
---
apiVersion: v1
kind: Namespace
metadata:
  name: production
---
apiVersion: apps/v1
kind: Deployment
metadata:
  namespace: production
  name: api-server
# ...
---
apiVersion: v1
kind: Service
metadata:
  namespace: production
  name: api-service
# ...
A extensão YAML do Cursor valida cada documento independentemente, mostrando erros apenas para a seção relevante.
Geração de Manifests com IA
Escrever manifests Kubernetes do zero é tedioso. A IA do Cursor gera recursos completos e validados a partir de descrições em linguagem natural.
Gerando Deployments e Services
Descreva sua aplicação e deixe o Cursor gerar os manifests:
Crie um Deployment para um app Node.js com 2 réplicas,
exponha na porta 3000 e adicione um Service LoadBalancer.
Inclua limites de recursos e uma sonda de liveness em /health.
O Cursor produz:
apiVersion: apps/v1
kind: Deployment
metadata:
  name: nodejs-app
spec:
  replicas: 2
  selector:
    matchLabels:
      app: nodejs-app
  template:
    metadata:
      labels:
        app: nodejs-app
    spec:
      containers:
        - name: app
          image: nodejs-app:latest
          ports:
            - containerPort: 3000
          resources:
            limits:
              memory: "512Mi"
              cpu: "500m"
            requests:
              memory: "256Mi"
              cpu: "250m"
          livenessProbe:
            httpGet:
              path: /health
              port: 3000
            initialDelaySeconds: 10
            periodSeconds: 5
---
apiVersion: v1
kind: Service
metadata:
  name: nodejs-service
spec:
  type: LoadBalancer
  selector:
    app: nodejs-app
  ports:
    - protocol: TCP
      port: 80
      targetPort: 3000
Gerando ConfigMaps e Secrets
Gerencie configuração e dados sensíveis:
apiVersion: v1
kind: ConfigMap
metadata:
  name: app-config
data:
  database_url: "postgres://db:5432/myapp"
  log_level: "info"
  max_connections: "100"
---
apiVersion: v1
kind: Secret
metadata:
  name: db-credentials
type: Opaque
stringData:
  username: admin
  password: supersecretpassword
Nunca faça commit de secrets em texto plano no controle de versão. Use sealed-secrets, external-secrets ou uma ferramenta de gerenciamento de secrets. O Cursor pode gerar manifests SealedSecret quando você descreve seu fluxo de trabalho de criptografia.
NetworkPolicies e RBAC
Para clusters com segurança reforçada, o Cursor gera NetworkPolicies e regras RBAC:
apiVersion: networking.k8s.io/v1
kind: NetworkPolicy
metadata:
  name: api-isolation
  namespace: production
spec:
  podSelector:
    matchLabels:
      app: api-server
  policyTypes:
    - Ingress
    - Egress
  ingress:
    - from:
        - namespaceSelector:
            matchLabels:
              name: frontend
      ports:
        - protocol: TCP
          port: 8080
  egress:
    - to:
        - podSelector:
            matchLabels:
              app: database
      ports:
        - protocol: TCP
          port: 5432
Desenvolvimento de Helm Charts
O Helm é o gerenciador de pacotes para Kubernetes. O suporte a templates e a assistência de IA do Cursor tornam a criação e manutenção de charts eficientes.
Estrutura do Chart e Templates
Um Helm Chart segue esta estrutura:
mychart/
  Chart.yaml
  values.yaml
  templates/
    _helpers.tpl
    deployment.yaml
    service.yaml
    ingress.yaml
  charts/
O Cursor fornece IntelliSense para funções de template Helm e referências de values. Ao digitar {{ .Values. }}, o Cursor sugere chaves disponíveis do values.yaml.
Templates Helm Gerados por IA
Peça ao Cursor para converter um manifesto estático em um template Helm reutilizável:
Converta este Deployment em um template Helm que aceita
contagem de réplicas, tag de imagem e limites de recursos do values.yaml
O Cursor gera:
{{- define "mychart.deployment" -}}
apiVersion: apps/v1
kind: Deployment
metadata:
  name: {{ include "mychart.fullname" . }}
  labels:
    {{- include "mychart.labels" . | nindent 4 }}
spec:
  replicas: {{ .Values.replicaCount }}
  selector:
    matchLabels:
      {{- include "mychart.selectorLabels" . | nindent 6 }}
  template:
    metadata:
      labels:
        {{- include "mychart.selectorLabels" . | nindent 8 }}
    spec:
      containers:
        - name: {{ .Chart.Name }}
          image: "{{ .Values.image.repository }}:{{ .Values.image.tag | default .Chart.AppVersion }}"
          resources:
            {{- toYaml .Values.resources | nindent 12 }}
{{- end }}
Gerenciamento de Arquivos Values
Mantenha arquivos values limpos com padrões e documentação:
# Default values for mychart
replicaCount: 1

image:
  repository: nginx
  pullPolicy: IfNotPresent
  tag: ""

resources:
  limits:
    cpu: 100m
    memory: 128Mi
  requests:
    cpu: 100m
    memory: 128Mi

autoscaling:
  enabled: false
  minReplicas: 1
  maxReplicas: 100
  targetCPUUtilizationPercentage: 80
Sempre coloque entre aspas valores string que possam ser interpretados como números ou booleanos. yes, no ou 1.10 sem aspas podem causar coerção de tipo inesperada nos templates Helm.
Integração com kubectl e Operações de Cluster
O terminal do Cursor é seu gateway para o cluster. Execute comandos kubectl, visualize logs e gerencie recursos sem sair do editor.
Fluxos de Trabalho Essenciais do kubectl
Implante manifests diretamente do terminal:
kubectl apply -f k8s/
kubectl rollout status deployment/web-application
kubectl get pods -l app=web -w
Transmita logs para depuração:
kubectl logs -f deployment/web-application --all-containers=true
kubectl logs -f pod/web-app-7d9f4b8c5-x2z9a -c nginx
Use kubectl get events --sort-by='.lastTimestamp' -w para observar eventos do cluster em tempo real. Isso frequentemente revela problemas de agendamento, pull de imagem ou limite de recursos mais rápido que os logs dos pods.
Encaminhamento de Porta e Depuração
Acesse serviços do cluster localmente para desenvolvimento:
kubectl port-forward svc/database 5432:5432
kubectl port-forward pod/debug-pod 8080:8080
Para depuração interativa, execute um pod temporário com ferramentas de depuração:
kubectl run debug --rm -it --image=nicolaka/netshoot -- /bin/bash
Gerenciamento de Contexto e Namespace
Alterne contextos e defina namespaces padrão para evitar alterações acidentais:
kubectl config use-context staging
kubectl config set-context --current --namespace=production
No Cursor, adicione-os como aliases de shell ou scripts para troca de contexto com um comando.
Fluxos de Trabalho Avançados de DevOps
Além da edição básica de manifests, o Cursor suporta Infrastructure as Code, pipelines CI/CD e fluxos de trabalho GitOps.
Terraform e Infrastructure as Code
Se você provisiona clusters com Terraform, a extensão HCL do Cursor fornece destaque de sintaxe e validação. Use o chat de IA para gerar módulos Terraform:
resource "kubernetes_deployment" "app" {
  metadata {
    name = "web-application"
    labels = {
      app = "web"
    }
  }

  spec {
    replicas = 3

    selector {
      match_labels = {
        app = "web"
      }
    }

    template {
      metadata {
        labels = {
          app = "web"
        }
      }

      spec {
        container {
          image = "nginx:1.25"
          name  = "nginx"

          port {
            container_port = 80
          }
        }
      }
    }
  }
}
Geração de Pipeline CI/CD
O Cursor gera configurações CI/CD para plataformas comuns. Um workflow GitHub Actions para implantação Kubernetes pode ser assim:
name: Deploy to Kubernetes

on:
  push:
    branches: [main]

jobs:
  deploy:
    runs-on: ubuntu-latest
    steps:
      - uses: actions/checkout@v4

      - name: Set up kubectl
        uses: azure/setup-kubectl@v3

      - name: Configure kubeconfig
        run: echo "${{ secrets.KUBECONFIG }}" | base64 -d > kubeconfig

      - name: Deploy manifests
        run: |
          export KUBECONFIG=kubeconfig
          kubectl apply -f k8s/
          kubectl rollout status deployment/web-app
Nunca faça commit de arquivos kubeconfig brutos no controle de versão. Use gerenciamento de secrets e tokens de curta duração para autenticação CI/CD.
GitOps com Argo CD
Para fluxos de trabalho GitOps, o Cursor ajuda você a escrever manifests de aplicação Argo CD:
apiVersion: argoproj.io/v1alpha1
kind: Application
metadata:
  name: production-app
  namespace: argocd
spec:
  project: default
  source:
    repoURL: https://github.com/myorg/gitops-repo.git
    targetRevision: HEAD
    path: overlays/production
  destination:
    server: https://kubernetes.default.svc
    namespace: production
  syncPolicy:
    automated:
      prune: true
      selfHeal: true
    syncOptions:
      - CreateNamespace=true
Conclusão
O Cursor é uma ferramenta poderosa para profissionais de Kubernetes e DevOps. Ao combinar edição YAML inteligente, geração de manifests com IA, suporte a templates Helm e integração perfeita com kubectl, o Cursor reduz a carga cognitiva de gerenciar infraestrutura nativa da nuvem. Valide cedo com dry-runs, gere padrões seguros com IA e sempre versione seus manifests. Seja implantando um aplicativo web simples ou gerenciando uma plataforma GitOps multi-cluster, o Cursor acelera sua jornada do código à produção.