在 Cursor 中进行 Kubernetes 和 DevOps:权威指南
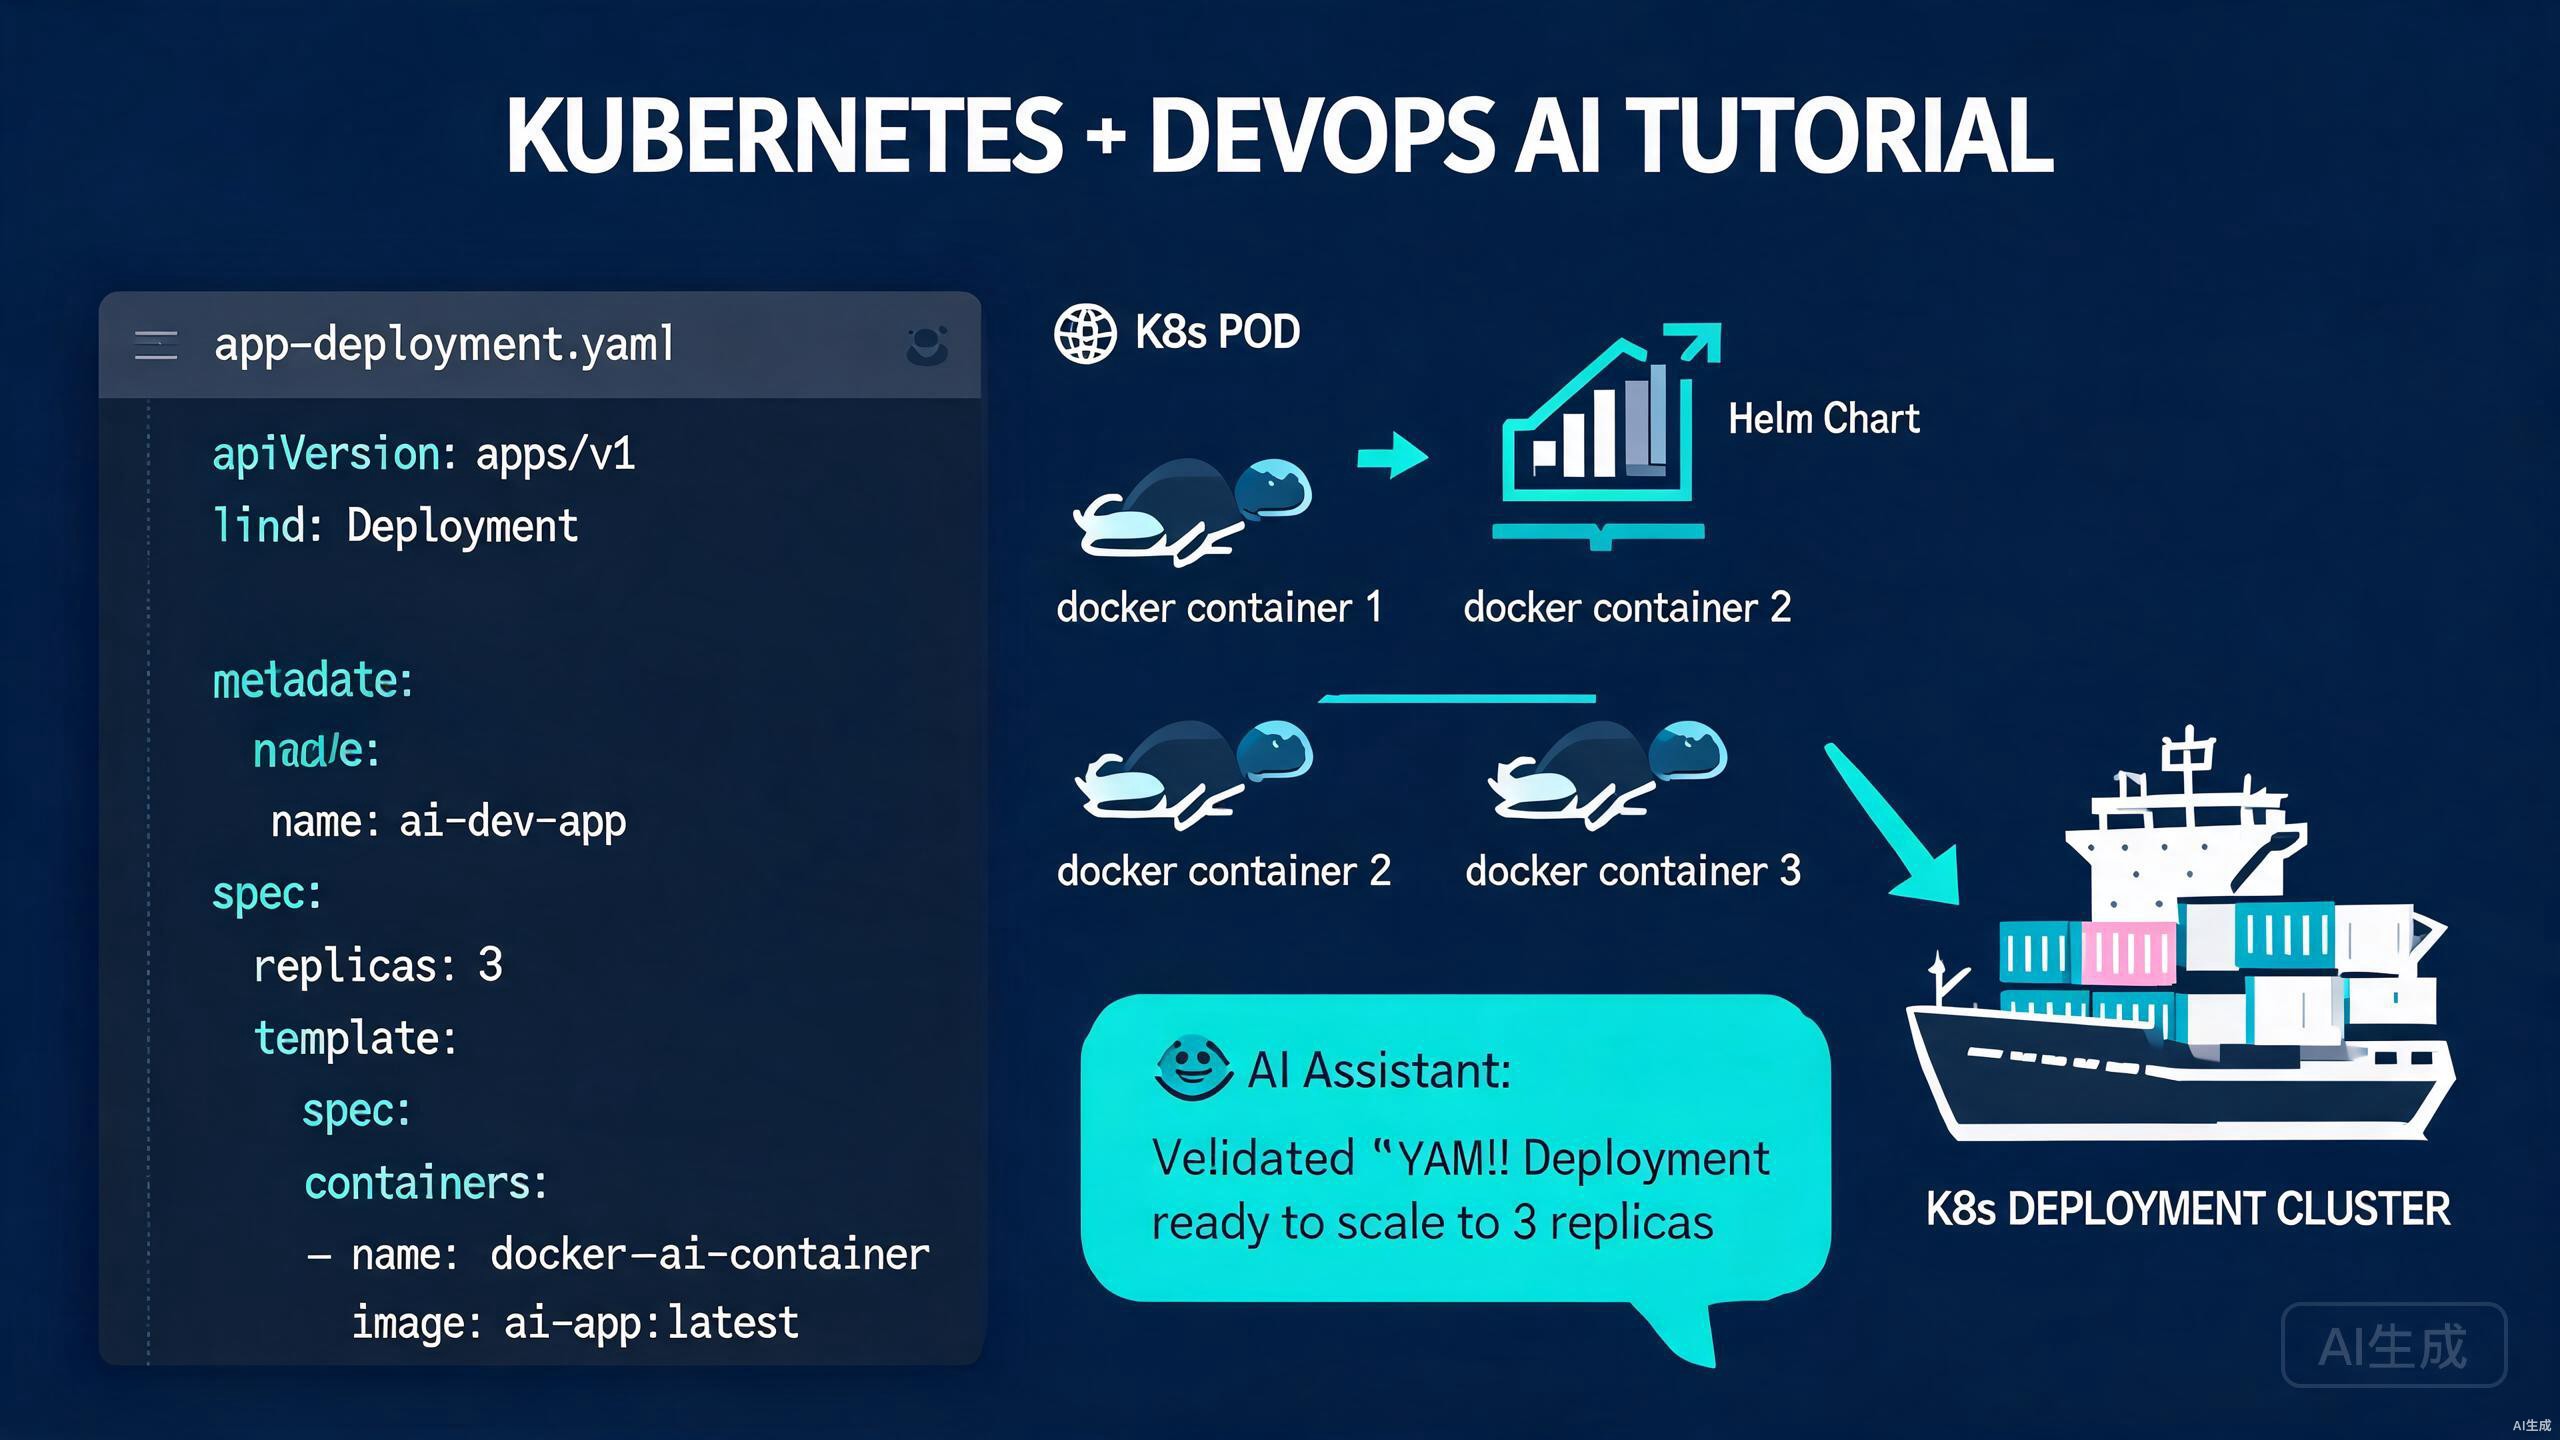
Kubernetes 是现代云原生基础设施的基石。管理 YAML 清单、Helm 图表和容器部署需要精确和重复。Cursor 通过模式感知的 YAML 编辑、AI 清单生成、kubectl 集成和智能调试来改变这一体验。
在 Cursor 中设置 DevOps 环境
高效管理 Kubernetes 资源需要配置良好的环境。Cursor 提供 YAML、shell 脚本和容器工具所需的工具。
安装必需工具
确保以下工具已安装并可从 Cursor 的终端访问:
kubectl version --client
helm version
docker --version
如果缺少任何工具,请通过包管理器或官方安装程序安装。配置 kubectl 连接到您的集群:
kubectl config current-context
kubectl get nodes
为不同环境(开发、预发布、生产)使用多个 kubeconfig 文件。在 Cursor 的终端中设置 KUBECONFIG 环境变量以快速切换上下文。
安装 DevOps 扩展
使用这些扩展增强 Cursor:
- YAML:Kubernetes 清单的模式验证、格式化和自动补全
- Kubernetes:从侧边栏查看集群资源、流式传输日志和转发端口
- Docker:管理镜像、容器和仓库
- Helm:Helm 模板和 values 文件的 IntelliSense
Kubernetes 扩展需要有效的 kubeconfig。如果您看到连接错误,请在排查扩展之前验证终端中的上下文和集群可访问性。
为 YAML 和 Shell 配置 Cursor
添加这些设置以获得最佳的 DevOps 编辑体验:
{
  "yaml.schemas": {
    "kubernetes": "*.yaml"
  },
  "yaml.format.enable": true,
  "editor.tabSize": 2,
  "editor.insertSpaces": true,
  "files.associations": {
    "*.tpl": "helm"
  },
  "terminal.integrated.defaultProfile.windows": "PowerShell"
}
这些设置启用 Kubernetes 模式验证、一致的缩进和 Helm 模板的正确语法高亮。
YAML 编辑和验证
Kubernetes 使用 YAML,而 Cursor 能流利地使用它。模式验证、智能补全和 AI 生成减少了错误并加速了清单编写。
模式感知的 YAML 补全
当您开始输入 Kubernetes 资源时,Cursor 根据官方 OpenAPI 模式建议有效字段:
apiVersion: apps/v1
kind: Deployment
metadata:
  name: web-application
  labels:
    app: web
spec:
  replicas: 3
  selector:
    matchLabels:
      app: web
  template:
    metadata:
      labels:
        app: web
    spec:
      containers:
        - name: nginx
          image: nginx:1.25-alpine
          ports:
            - containerPort: 80
          resources:
            requests:
              memory: "128Mi"
              cpu: "100m"
            limits:
              memory: "256Mi"
              cpu: "200m"
将鼠标悬停在任何字段上以在内联中查看 Kubernetes API 文档。这省去了频繁访问官方文档的麻烦。
部署前验证清单
在到达集群之前捕获错误。使用 Cursor 的终端验证清单:
kubectl apply --dry-run=client -f deployment.yaml
kubectl apply --dry-run=server -f deployment.yaml
--dry-run=server 标志针对实际的集群 API 服务器进行验证,捕获客户端验证遗漏的命名空间或配额问题。
Dry-run 不验证可能在实际部署期间拒绝清单的 webhook 或准入控制器。始终先在非生产环境中测试。
多资源 YAML 文件
使用文档分隔符将相关资源组织在单个文件中:
---
apiVersion: v1
kind: Namespace
metadata:
  name: production
---
apiVersion: apps/v1
kind: Deployment
metadata:
  namespace: production
  name: api-server
# ...
---
apiVersion: v1
kind: Service
metadata:
  namespace: production
  name: api-service
# ...
Cursor 的 YAML 扩展独立验证每个文档,仅显示相关部分的错误。
AI 清单生成
从头编写 Kubernetes 清单很繁琐。Cursor 的 AI 从自然语言描述生成完整、经过验证的资源。
生成 Deployment 和 Service
描述您的应用,让 Cursor 生成清单:
为一个 Node.js 应用创建 Deployment,包含 2 个副本,
在端口 3000 上暴露它,并添加一个 LoadBalancer Service。
包含资源限制和在 /health 上的存活探针。
Cursor 输出:
apiVersion: apps/v1
kind: Deployment
metadata:
  name: nodejs-app
spec:
  replicas: 2
  selector:
    matchLabels:
      app: nodejs-app
  template:
    metadata:
      labels:
        app: nodejs-app
    spec:
      containers:
        - name: app
          image: nodejs-app:latest
          ports:
            - containerPort: 3000
          resources:
            limits:
              memory: "512Mi"
              cpu: "500m"
            requests:
              memory: "256Mi"
              cpu: "250m"
          livenessProbe:
            httpGet:
              path: /health
              port: 3000
            initialDelaySeconds: 10
            periodSeconds: 5
---
apiVersion: v1
kind: Service
metadata:
  name: nodejs-service
spec:
  type: LoadBalancer
  selector:
    app: nodejs-app
  ports:
    - protocol: TCP
      port: 80
      targetPort: 3000
生成 ConfigMap 和 Secret
管理配置和敏感数据:
apiVersion: v1
kind: ConfigMap
metadata:
  name: app-config
data:
  database_url: "postgres://db:5432/myapp"
  log_level: "info"
  max_connections: "100"
---
apiVersion: v1
kind: Secret
metadata:
  name: db-credentials
type: Opaque
stringData:
  username: admin
  password: supersecretpassword
切勿将明文 Secret 提交到版本控制。使用 sealed-secrets、external-secrets 或密钥管理工具。如果您描述加密工作流,Cursor 可以生成 SealedSecret 清单。
网络策略和 RBAC
对于安全加固的集群,Cursor 生成 NetworkPolicy 和 RBAC 规则:
apiVersion: networking.k8s.io/v1
kind: NetworkPolicy
metadata:
  name: api-isolation
  namespace: production
spec:
  podSelector:
    matchLabels:
      app: api-server
  policyTypes:
    - Ingress
    - Egress
  ingress:
    - from:
        - namespaceSelector:
            matchLabels:
              name: frontend
      ports:
        - protocol: TCP
          port: 8080
  egress:
    - to:
        - podSelector:
            matchLabels:
              app: database
      ports:
        - protocol: TCP
          port: 5432
Helm 图表开发
Helm 是 Kubernetes 的包管理器。Cursor 的模板支持和 AI 辅助使图表编写和维护高效。
图表结构和模板
Helm 图表遵循以下结构:
mychart/
  Chart.yaml
  values.yaml
  templates/
    _helpers.tpl
    deployment.yaml
    service.yaml
    ingress.yaml
  charts/
Cursor 为 Helm 模板函数和 values 引用提供 IntelliSense。输入 {{ .Values. }} 时,Cursor 从 values.yaml 建议可用键。
AI 生成的 Helm 模板
让 Cursor 将静态清单转换为可复用的 Helm 模板:
将此 Deployment 转换为接受来自 values.yaml 的副本数、
镜像标签和资源限制的 Helm 模板
Cursor 生成:
{{- define "mychart.deployment" -}}
apiVersion: apps/v1
kind: Deployment
metadata:
  name: {{ include "mychart.fullname" . }}
  labels:
    {{- include "mychart.labels" . | nindent 4 }}
spec:
  replicas: {{ .Values.replicaCount }}
  selector:
    matchLabels:
      {{- include "mychart.selectorLabels" . | nindent 6 }}
  template:
    metadata:
      labels:
        {{- include "mychart.selectorLabels" . | nindent 8 }}
    spec:
      containers:
        - name: {{ .Chart.Name }}
          image: "{{ .Values.image.repository }}:{{ .Values.image.tag | default .Chart.AppVersion }}"
          resources:
            {{- toYaml .Values.resources | nindent 12 }}
{{- end }}
Values 文件管理
维护带有默认值和文档的清晰 values 文件:
# mychart 的默认值
replicaCount: 1

image:
  repository: nginx
  pullPolicy: IfNotPresent
  tag: ""

resources:
  limits:
    cpu: 100m
    memory: 128Mi
  requests:
    cpu: 100m
    memory: 128Mi

autoscaling:
  enabled: false
  minReplicas: 1
  maxReplicas: 100
  targetCPUUtilizationPercentage: 80
始终引用可能被解释为数字或布尔值的字符串值。未加引号的 yes、no 或 1.10 可能在 Helm 模板中导致意外的类型强制转换。
kubectl 集成和集群操作
Cursor 的终端是您通往集群的门户。执行 kubectl 命令、查看日志和管理资源,无需离开编辑器。
基本 kubectl 工作流
直接从终端部署清单:
kubectl apply -f k8s/
kubectl rollout status deployment/web-application
kubectl get pods -l app=web -w
流式传输日志进行调试:
kubectl logs -f deployment/web-application --all-containers=true
kubectl logs -f pod/web-app-7d9f4b8c5-x2z9a -c nginx
使用 kubectl get events --sort-by='.lastTimestamp' -w 实时观察集群事件。这通常比 pod 日志更快地揭示调度、镜像拉取或资源约束问题。
端口转发和调试
在本地访问集群服务进行开发:
kubectl port-forward svc/database 5432:5432
kubectl port-forward pod/debug-pod 8080:8080
对于交互式调试,生成带有调试工具的临时 pod:
kubectl run debug --rm -it --image=nicolaka/netshoot -- /bin/bash
上下文和命名空间管理
切换上下文并设置默认命名空间以避免意外更改:
kubectl config use-context staging
kubectl config set-context --current --namespace=production
在 Cursor 中,将这些添加为 shell 别名或脚本以实现一键上下文切换。
高级 DevOps 工作流
除了基本清单编辑外,Cursor 还支持基础设施即代码、CI/CD 流水线和 GitOps 工作流。
Terraform 和基础设施即代码
如果您使用 Terraform 配置集群,Cursor 的 HCL 扩展提供语法高亮和验证。使用 AI 聊天生成 Terraform 模块:
resource "kubernetes_deployment" "app" {
  metadata {
    name = "web-application"
    labels = {
      app = "web"
    }
  }

  spec {
    replicas = 3

    selector {
      match_labels = {
        app = "web"
      }
    }

    template {
      metadata {
        labels = {
          app = "web"
        }
      }

      spec {
        container {
          image = "nginx:1.25"
          name  = "nginx"

          port {
            container_port = 80
          }
        }
      }
    }
  }
}
CI/CD 流水线生成
Cursor 为流行平台生成 CI/CD 配置。用于 Kubernetes 部署的 GitHub Actions 工作流可能如下所示:
name: Deploy to Kubernetes

on:
  push:
    branches: [main]

jobs:
  deploy:
    runs-on: ubuntu-latest
    steps:
      - uses: actions/checkout@v4

      - name: Set up kubectl
        uses: azure/setup-kubectl@v3

      - name: Configure kubeconfig
        run: echo "${{ secrets.KUBECONFIG }}" | base64 -d > kubeconfig

      - name: Deploy manifests
        run: |
          export KUBECONFIG=kubeconfig
          kubectl apply -f k8s/
          kubectl rollout status deployment/web-app
切勿将原始 kubeconfig 文件提交到版本控制。对 CI/CD 认证使用密钥管理和短期令牌。
使用 Argo CD 进行 GitOps
对于 GitOps 工作流,Cursor 帮助您编写 Argo CD Application 清单:
apiVersion: argoproj.io/v1alpha1
kind: Application
metadata:
  name: production-app
  namespace: argocd
spec:
  project: default
  source:
    repoURL: https://github.com/myorg/gitops-repo.git
    targetRevision: HEAD
    path: overlays/production
  destination:
    server: https://kubernetes.default.svc
    namespace: production
  syncPolicy:
    automated:
      prune: true
      selfHeal: true
    syncOptions:
      - CreateNamespace=true
结论
Cursor 是 Kubernetes 和 DevOps 从业者强大的工具。通过结合智能 YAML 编辑、AI 清单生成、Helm 模板支持和无缝 kubectl 集成,Cursor 减少了管理云原生基础设施的认知负荷。尽早使用 dry-run 验证,使用 AI 生成安全默认值,并始终对清单进行版本控制。无论您是部署简单的 Web 应用还是管理多集群 GitOps 平台,Cursor 都能加速您从代码到生产的道路。